Des hackers s’en prennent à la grande distribution : Palazzo Chigi, impact limité et aucun risque pour la santé
Des hackers s’en prennent à la grande distribution : Palazzo Chigi, impact limité et aucun risque pour la santé
- Information
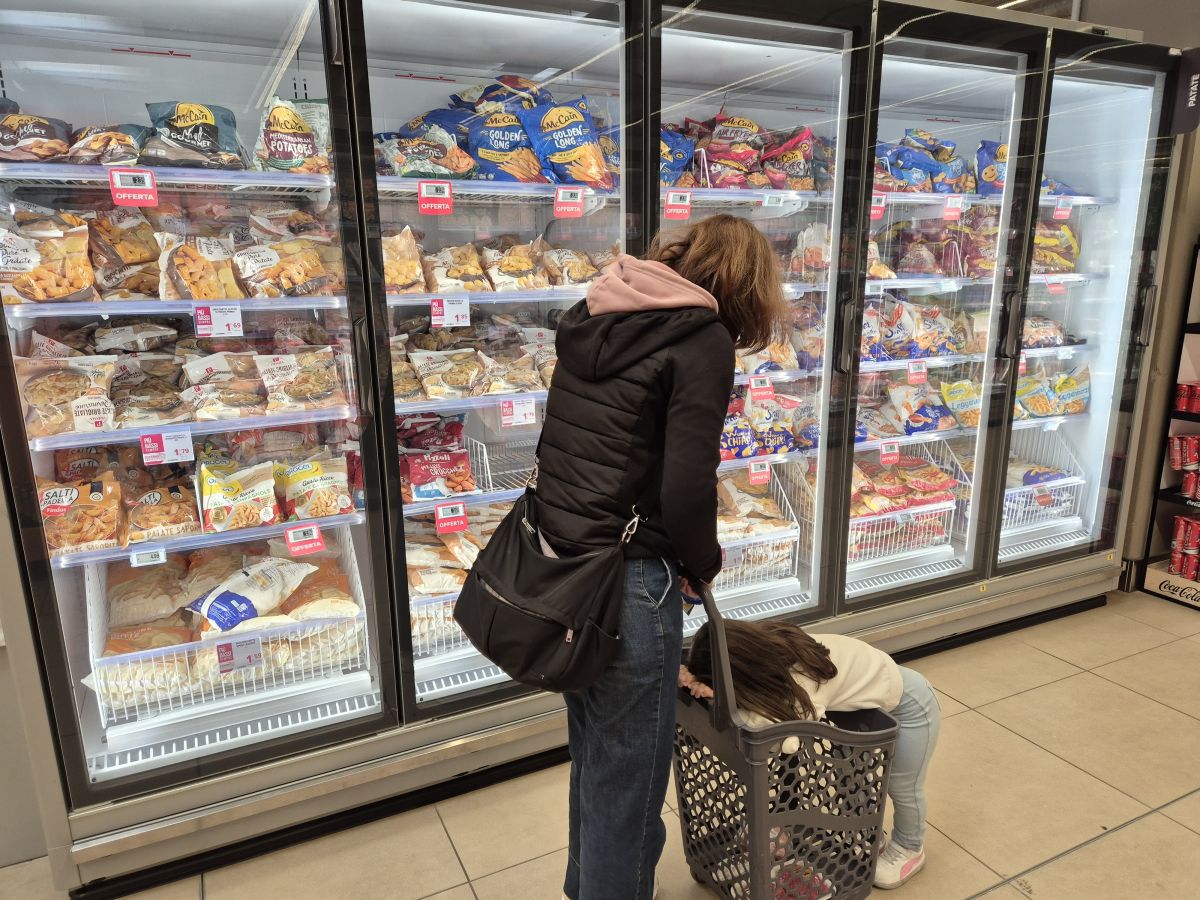
Aucune alarme concernant les attaques de hackers et une attention maximale. C’est ce qu’a communiqué le palais Chigi au terme d’une réunion d’urgence consacrée aux attaques de hackers contre les installations de réfrigération de la grande distribution.
Ont participé à la réunion le sous-secrétaire à la présidence du Conseil, Alfredo Mantovano, le ministre de l’Agriculture, Francesco Lollobrigida, et le directeur de l’Agence nationale de cybersécurité.
Ces derniers jours, en Italie, ont subi des attaques de hackers 4 points de vente de la chaîne sicilienne Radenza, master franchising de Coop, un opérateur de restauration collective en Toscane et un producteur de surgelés en Émilie-Romagne. Dans d’autres pays européens, les attaques de hackers contre la chaîne du froid des distributeurs ont été plus incisives et ont causé de lourds dégâts. En France, une intrusion a touché plus de 700 points de vente de la grande distribution. En Suède et en Estonie, les intrus ont directement augmenté les températures jusqu’à 50 degrés.
Protections obsolètes
Selon les premières vérifications, indique une note du palais Chigi, « il ressort qu’en Italie, l’impact des attaques est pour le moment fortement limité : quelques unités commerciales seulement ont été touchées, sur les milliers présentes dans l’ensemble du pays, dont la plupart sont encore équipées de systèmes de sécurité obsolètes, avec des interfaces directement exposées à Internet et des lacunes dans les mécanismes d’authentification. La majeure partie de la chaîne de distribution dispose en revanche de systèmes de protection à jour, capables de repousser les intrusions malveillantes ».
Aucun cas de risque pour la santé des citoyens lié à des phénomènes de décongélation n’aurait été constaté. Toutefois, « le Gouvernement, dans toutes ses composantes, continuera d’agir selon quatre axes : suivi et analyse de la menace, une activité qui a d’ailleurs déjà commencé il y a plusieurs mois ; dialogue constant avec les fournisseurs et les vendeurs de la filière alimentaire ; identification et notification rapide des acteurs exposés ; diffusion à grande échelle de communications préventives et d’indications pour atténuer les risques dans les secteurs concernés ».
Le cyber dans le panier
Pour sa part, Federdistribuzione, qui a participé à la réunion de l’Agence nationale de cybersécurité avec les dirigeants des agences de renseignement, a communiqué que « nous suivons la situation avec la plus grande attention, mais sans alarmisme : pour le moment, nous ne constatons aucune difficulté critique dans les réseaux de distribution de nos entreprises, de taille moyenne et grande, et nous continuons à travailler en étroite synergie avec les autorités compétentes afin de garantir la sécurité des activités et la pleine protection des consommateurs. La cybersécurité constitue un dispositif stratégique pour nos entreprises, qui ont réalisé ces dernières années des investissements importants pour renforcer leurs infrastructures numériques ».
Carlo Alberto Buttarelli, président de Federdistribuzione, a souligné que «en tant que Federdistribuzione, nous continuerons à maintenir un niveau de vigilance élevé, en promouvant auprès des entreprises adhérentes la mise à jour continue des meilleures pratiques de sécurité et l’adoption des éventuelles indications opérationnelles fournies par les autorités compétentes ».
Cet article a été traduit de la version originale italienne avec l’aide de l’intelligence artificielle. En cas de divergence, veuillez vous référer à la version originale italienne.